
Оновлено: травень 2026. 7 травня 2026 року Рада ЄС ухвалила Digital Omnibus — пакет поправок, який переніс ключові дедлайни EU AI Act. Якщо ви читали про серпень 2026 як кінцевий термін — частина цих дат уже змінилася. У цій статті — актуальна картина і конкретні кроки для українського B2B.
Більшість власників і операційних директорів українських компаній поки що не думають про EU AI Act. Логіка зрозуміла: «ми не в ЄС, у нас зараз інших проблем вистачає». Але є нюанс.
Якщо ваша компанія продає послуги або продукти клієнтам з Польщі, Німеччини, Чехії — ви вже в зоні дії цього закону. Якщо використовуєте ChatGPT, Copilot або будь-який інший AI-інструмент для роботи з даними клієнтів — теж. І якщо ви плануєте масштабування на ринок ЄС — готуватись потрібно вже зараз, бо адаптація під high-risk вимоги займає від 12 до 18 місяців.
Ця стаття не для юристів. Вона для власника або операційного директора компанії з 20–200 співробітників, який хоче зрозуміти: чи стосується це мене, що конкретно зробити і коли.
Чому це важливо навіть якщо ваша компанія не в ЄС
Екстериторіальний принцип: якщо ваш продукт торкається ринку ЄС — ви в зоні ризику
EU AI Act працює за тим самим принципом, що й GDPR: географія реєстрації компанії не має значення. Має значення де знаходиться особа, на яку впливає ваша AI-система.
Якщо ваш чатбот обробляє запити від польських клієнтів — він підпадає під дію закону. Якщо ваша HR-система скорингує резюме кандидатів з Литви — теж. Якщо ваш SaaS-продукт має хоча б одного платного користувача з ЄС — ви вже в периметрі регулювання.
Формально EU AI Act описує це так: закон застосовується до провайдерів і користувачів AI-систем, якщо «результат роботи системи використовується в Союзі» (Article 2(1)(c)). Це широке формулювання, яке охоплює більшість компаній, що мають будь-яку взаємодію з EU-ринком.
Хто з українських B2B компаній точно підпадає — тест з 5 запитань
Дайте відповідь «так» або «ні» на кожне питання. Якщо хоча б одна відповідь «так» — EU AI Act стосується вашого бізнесу.
1. У вашій клієнтській базі є компанії або фізичні особи з країн ЄС? Навіть один клієнт з Польщі чи Румунії — вже достатньо.
2. Ви використовуєте AI-інструменти (ChatGPT, Copilot, Gemini, HubSpot AI, будь-який інший) для обробки даних про клієнтів або співробітників? «Обробка» включає: відповіді на запити клієнтів, аналіз продажів, скоринг лідів, генерацію документів.
3. Ваш продукт або послуга інтегровані з платформами, що мають EU-присутність (AWS, Azure, Google Cloud, Salesforce)? Ці провайдери самі підпадають під GPAI-вимоги — і частково перекладають відповідальність на вас як на downstream user.
4. Ви плануєте вихід на ринки ЄС або залучення EU-інвестицій протягом наступних 2 років? Compliance стане обов’язковою умовою для due diligence при будь-якій серйозній EU-угоді.
5. У вашому продукті або процесах є автоматизовані рішення, що впливають на людей: оцінка кредитоспроможності, скоринг кандидатів, доступ до послуг? Це категорія high-risk, і вимоги до неї найжорсткіші.
Якщо ви відповіли «так» хоча б на одне питання — читайте далі уважно.
EU AI Act — структура закону за 5 хвилин
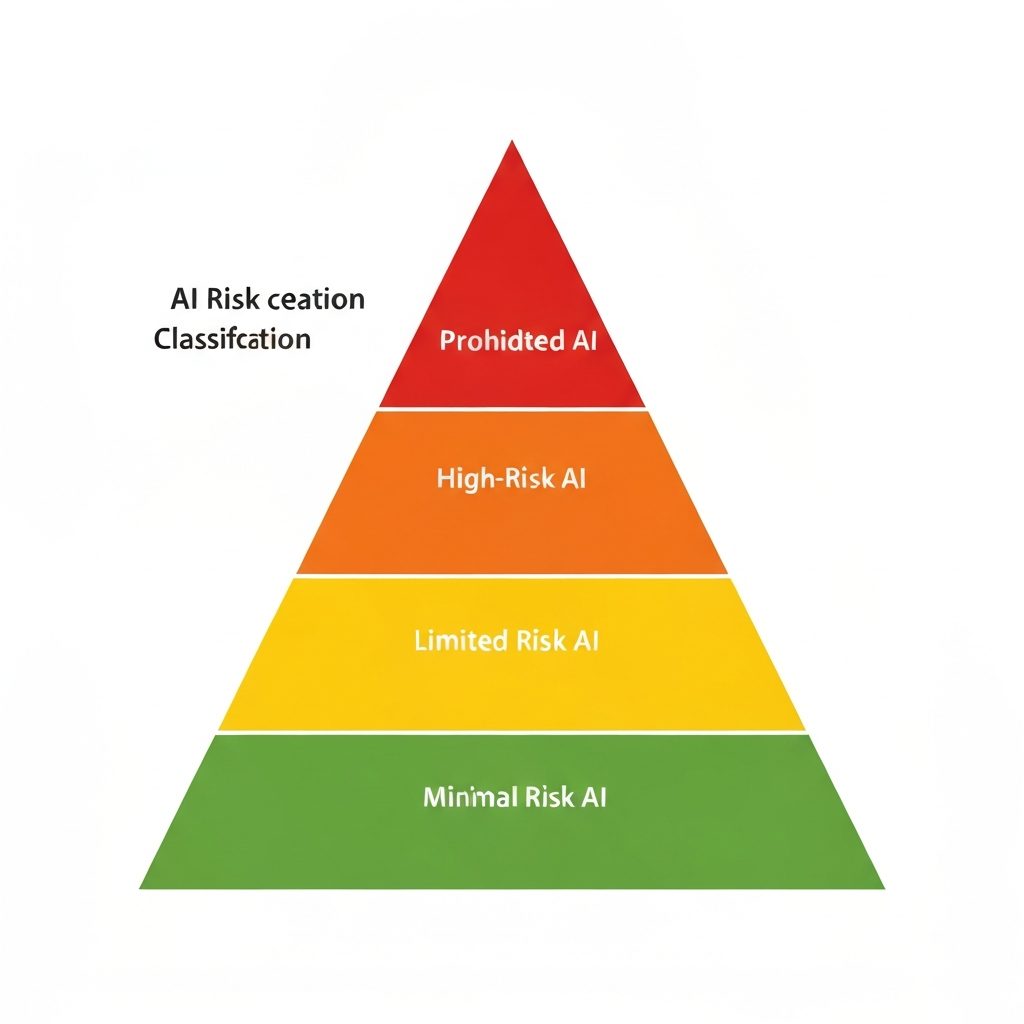
4 рівні ризику: заборонені, high-risk, limited risk, minimal risk
EU AI Act будує регулювання за принципом пропорційності: чим більший ризик для людини — тим жорсткіші вимоги.
Заборонені AI-системи (Unacceptable Risk) — повна заборона з лютого 2025: – Системи соціального скорингу громадян (як у Китаї) – Маніпулятивні AI, що експлуатують підсвідомі слабкості людей – Біометрична ідентифікація в реальному часі в публічних місцях (з обмеженими винятками для правоохоронців) – Системи, що визначають емоції на робочому місці або в навчальних закладах
High-Risk AI — дозволені, але з суворими вимогами (Annex III і Annex I): – HR-системи: автоматичний відбір і скоринг резюме, оцінка продуктивності – Кредитний скоринг і оцінка кредитоспроможності – Системи доступу до освіти, охорони здоров’я, соціальних послуг – AI у критичній інфраструктурі – AI-компоненти в продуктах, що підпадають під EU-директиви безпеки (Annex I): медтехніка, транспорт, іграшки
Limited Risk — вимоги до прозорості: – Чатботи — обов’язкове розкриття «ви спілкуєтесь з AI» – Deepfake-контент — обов’язкове маркування – Системи генерації тексту, зображень, відео
Minimal Risk — практично без обмежень: – AI-фільтри спаму – Рекомендаційні системи (Netflix, Amazon-тип) – AI у відеоіграх
Що таке GPAI-моделі і чому GPT/Claude у вашому бізнесі — це окрема тема
GPAI (General Purpose AI) — це фундаментальні моделі загального призначення: GPT-4, Claude, Gemini, Llama. Їх регулювання виділене в окремий розділ закону, бо вони не мають конкретного застосування — вони база для тисяч downstream-систем.
Для вас як бізнесу важливо розуміти одну річ: коли ви використовуєте GPAI-модель через API або готовий продукт (ChatGPT, Copilot), ви стаєте downstream user — і на вас поширюються вимоги щодо «належного використання» цієї моделі у вашому контексті. Якщо ваш спосіб використання GPAI-моделі перетворює її на high-risk AI-систему — відповідальність частково лягає на вас.
Простий приклад: якщо ви використовуєте ChatGPT для генерації відповідей клієнтам — це limited risk (прозорість). Але якщо ви використовуєте той самий ChatGPT для автоматичного прийняття рішень про кредитні ліміти для клієнтів — це вже high-risk.
Хронологія: що вже діє, що набуває чинності у 2026–2028
| Дата | Що відбувається |
|---|---|
| 1 серпня 2024 | EU AI Act набрав чинності |
| 2 лютого 2025 | Заборона на Unacceptable Risk AI-системи (вже діє) |
| 2 лютого 2025 | Обов’язкова AI-грамотність для всіх, хто використовує AI на роботі (вже діє) |
| 2 серпня 2026 | Вимоги до GPAI-моделей (GPT, Claude тощо) |
| 2 грудня 2027 | High-Risk Annex III (HR, кредити, доступ до послуг) — перенесено Digital Omnibus |
| 2 серпня 2028 | High-Risk Annex I (продукти: медтехніка, транспорт) — перенесено Digital Omnibus |
Digital Omnibus травень 2026 — дедлайни перенесено
Офіційне джерело: Рішення Ради ЄС від 7 травня 2026 року (Digital Omnibus Act). Повний текст доступний на consilium.europa.eu.
Що саме перенесено і на скільки
Digital Omnibus — це пакет поправок до кількох EU-регуляцій одночасно: AI Act, GDPR, Data Act та ін. У частині AI Act ключові зміни:
High-Risk Annex III (HR-системи, кредитний скоринг, доступ до послуг) — перенесено з серпня 2026 на 2 грудня 2027. Це 16 місяців додаткового часу для компаній, що розробляють або використовують ці системи.
High-Risk Annex I (AI-компоненти в продуктах під EU-директивами безпеки) — перенесено на 2 серпня 2028. Це переважно стосується виробників обладнання і медичних пристроїв.
Причина переносу — промисловий лобізм і визнання того, що технічна інфраструктура (EU AI Act database, нотифіковані органи оцінки відповідності) ще не готова для повноцінного виконання закону.
Що залишається у серпні 2026 — без змін
Digital Omnibus не змінив дедлайн для GPAI-моделей. 2 серпня 2026 набувають чинності вимоги до провайдерів фундаментальних моделей (OpenAI, Anthropic, Google, Meta та ін.): – Технічна документація моделей – Дотримання авторського права при тренуванні – Прозорість для downstream користувачів – Для найпотужніших моделей (>10²⁵ FLOPS) — додатковий системний ризик-аудит
Це означає, що вже до серпня 2026 такі компанії як OpenAI зобов’язані надати своїм API-користувачам детальну документацію щодо можливостей і обмежень моделей.
Чому «є час» — не означає «можна нічого не робити»
Тут є кілька пасток, в які потрапляють компанії, почувши про перенос дедлайнів.
Пастка 1: Адаптація займає 12–18 місяців. Якщо дедлайн для high-risk — грудень 2027, а зараз травень 2026, у вас є 19 місяців. Але якщо ви почнете в жовтні 2026 — не встигнете. Процес включає інвентаризацію систем, технічні зміни, документацію, внутрішні аудити.
Пастка 2: AI-грамотність вже обов’язкова. Вимога щодо AI literacy (стаття 4) набула чинності ще в лютому 2025. Якщо ваші співробітники використовують AI-інструменти, але ви не провели навчання — ви вже в порушенні.
Пастка 3: EU-партнери вже зараз вимагають compliance. Великі EU-компанії включають вимоги щодо AI Act у контракти з підрядниками і постачальниками. Ваш відсутній compliance може заблокувати угоду вже сьогодні, незалежно від офіційних дедлайнів.
Пастка 4: Інвентаризація — перший крок, і він займає більше часу, ніж здається. Більшість компаній не мають реєстру AI-інструментів, що використовуються. Скласти його — кілька тижнів роботи.
Які AI-системи у вашому бізнесі є high-risk
Приклади high-risk: HR-скоринг, кредитні рішення, доступ до послуг
High-risk AI-системи — це не якась екзотика. Це інструменти, які вже зараз активно використовуються в українському B2B.
HR і рекрутинг: – ATS-системи (Applicant Tracking Systems) з AI-відбором резюме — наприклад, Workable AI, Greenhouse з AI-модулями – Системи автоматичної оцінки відеоінтерв’ю (HireVue та аналоги) – AI-інструменти для оцінки продуктивності співробітників – Будь-яка система, що ранжує кандидатів або рекомендує їх відбракування без людського розгляду
Фінансові рішення: – Автоматичний кредитний скоринг для клієнтів або партнерів – AI-системи, що рекомендують умови оплати або кредитні ліміти – Страхові AI, що оцінюють ризики клієнтів
Доступ до послуг: – Системи, що автоматично відмовляють або схвалюють заявки (страхування, оренда, лізинг) – AI-модератори, що блокують користувачів платформи – Системи пріоритизації клієнтів у черзі обслуговування на основі їхнього профілю
Практичний приклад: ваша компанія використовує CRM з AI-скорингом лідів. Якщо цей скоринг впливає на те, чи отримає клієнт з ЄС пропозицію і на яких умовах — це може кваліфікуватись як high-risk. HubSpot, Salesforce, NetHunt — всі мають AI-модулі, і важливо розуміти, як саме ви їх використовуєте.
Приклади limited risk: чатботи, генерація контенту, рекомендаційні системи
Переважна більшість AI-інструментів, якими користується малий і середній бізнес, потрапляє в категорію limited risk. Вимоги тут прості: прозорість.
Чатботи і віртуальні асистенти: Якщо ваш сайт має AI-чатбот, ви зобов’язані повідомляти відвідувачів, що вони спілкуються з AI, а не з людиною. Ця вимога вже діє з лютого 2025. Якщо у вас на сайті написано «Привіт, я Аліса» без уточнення, що це бот — це порушення.
Генерація контенту: Будь-який AI-згенерований контент, що може вводити людей в оману (deepfake відео, синтезований голос, фото реальних людей) — підлягає обов’язковому маркуванню. Для звичайного текстового контенту маркування поки не обов’язкове, але рекомендоване.
Рекомендаційні системи: Email-маркетинг з AI-персоналізацією, рекомендації продуктів на сайті — minimal risk, без додаткових вимог.
Чому «ми не розробляємо AI» не звільняє від вимог
Дуже поширена помилка: «EU AI Act — це для AI-компаній, а ми просто користуємося готовими інструментами».
EU AI Act розрізняє чотири ролі, і дві з них стосуються будь-якого бізнесу:
- Provider — хто розробляє AI-систему (OpenAI, Salesforce, ваша команда)
- Deployer — хто розгортає AI-систему у своїй діяльності. Це ви, якщо ви використовуєте AI у бізнес-процесах
- Importer — хто імпортує AI-продукти в ЄС
- Distributor — хто розповсюджує AI-продукти
Як deployer ви несете відповідальність за: 1. Перевірку, що використовуваний AI-інструмент відповідає вимогам закону (CE-маркування для high-risk) 2. Моніторинг роботи AI-системи 3. Надання інформації постраждалим особам, якщо AI-рішення вплинуло на їхні права 4. Технічну документацію і logs для high-risk систем
Тобто якщо постачальник вашого CRM порушує AI Act своїм AI-модулем, а ви цей модуль активно використовуєте — відповідальність не лежить виключно на постачальнику.
Практичний чеклист — що зробити за 30 днів
Ця частина — для тих, хто вже відповів «так» на тест і хоче почати підготовку. Не потрібно відразу наймати юриста з EU AI Act. Ось що можна зробити самостійно за перший місяць.
Крок 1 — Інвентаризація: скласти реєстр усіх AI-інструментів у компанії
Мета: знати, які AI-системи ви використовуєте, де і навіщо.
Як це зробити: 1. Попросіть кожного керівника відділу перелічити всі цифрові інструменти, де є функції AI або автоматизації 2. Окремо перевірте: CRM, HR-систему, email-маркетинг, службу підтримки, фінансові інструменти, сайт (чатботи) 3. Для кожного інструменту зафіксуйте: назва, постачальник, яку функцію виконує AI, чи обробляє дані людей
Результат — таблиця з 10–30 рядками. Це займе 1–2 тижні, але без неї всі подальші кроки неможливі.
Підказка: не забудьте браузерні розширення (Grammarly Business, Otter.ai), корпоративні підписки (Microsoft 365 Copilot, Notion AI, Slack AI) і будь-які внутрішні скрипти або боти.
Крок 2 — Класифікація ризиків по кожному інструменту
Для кожного інструменту з реєстру визначте категорію:
- Заборонений? Перевірте Annex II закону. Якщо так — негайно відключіть
- High-risk? Чи впливає AI на рішення щодо людей у сферах HR, кредити, доступ до послуг, освіта, охорона здоров’я?
- Limited risk? Чи взаємодіє AI з людьми без розкриття, що це AI?
- Minimal risk? Все інше
Для більшості B2B-компаній результат: 1–3 інструменти limited risk (чатботи) і 0–2 high-risk (HR або CRM зі скорингом). Решта — minimal.
Крок 3 — Перевірити третіх постачальників (AWS, OpenAI, CRM з AI)
Для кожного high-risk або limited risk інструменту перевірте: – Чи є у постачальника документація відповідності EU AI Act? – Чи надає постачальник сертифікат відповідності (conformity declaration)? – Чи є у договорі пункти про compliance і розподіл відповідальності?
Великі постачальники (Microsoft, Google, Salesforce) вже мають або готують EU AI Act compliance programs. Менші — можуть не мати. Якщо постачальник не може надати відповідні документи — це ризик для вас.
Зафіксуйте відповіді в реєстрі. Якщо постачальник відсутній у compliance — це питання для переговорів або зміни постачальника.
Крок 4 — AI-грамотність: вимога з лютого 2025, яку вже потрібно виконати
Стаття 4 EU AI Act зобов’язує всі організації, що використовують AI, забезпечити «достатній рівень AI-грамотності» для своїх співробітників. Ця вимога вже діє.
Що це означає практично: – Не потрібно навчати всіх на ML-інженерів – Потрібно, щоб люди, які використовують AI-інструменти, розуміли: що AI може робити, чого не може, де можна помилитись, як перевіряти результати – Формат: внутрішній тренінг, онлайн-курс, документований інструктаж
Мінімальний варіант для SMB: проведіть 2-годинний тренінг для команди, задокументуйте хто пройшов і коли. Збережіть цей документ — він може знадобитись як доказ compliance.
Крок 5 — Призначити відповідального за AI compliance
Для high-risk систем EU AI Act фактично вимагає наявності людини, відповідальної за oversight. Але навіть для limited risk компаніям варто призначити Internal AI Owner — людину, яка: – Веде реєстр AI-систем – Відстежує зміни в законодавстві – Є точкою контакту при аудиті або скаргах
Це не обов’язково окрема посада. У компанії до 50 осіб це може бути COO або CTO, виділяючи 2–3 години на місяць.
Штрафи та ризики — скільки може коштувати бездіяльність
€35 млн або 7% обороту — як це виглядає у гривнях
EU AI Act встановлює трирівневу систему штрафів:
| Порушення | Штраф (фізична особа/SME) | Штраф (великий бізнес) |
|---|---|---|
| Заборонені AI-системи | до €7,5 млн або 1,5% обороту | до €35 млн або 7% глобального обороту |
| High-risk порушення | до €3,75 млн або 0,75% обороту | до €15 млн або 3% обороту |
| Неправдива інформація регулятору | до €1,87 млн | до €7,5 млн |
Для розуміння масштабу: €35 млн за поточним курсом — це приблизно 1,6 млрд грн. Для компанії з оборотом €10 млн (близько 460 млн грн) штраф у 7% — це €700 000, або понад 32 млн грн.
Важливий нюанс: для малого і середнього бізнесу закон передбачає пропорційні штрафи — менший відсоток від менших компаній. Але «пропорційний» не означає «нульовий».
Штрафи застосовують національні регулятори країн ЄС. Для компаній без офісу в ЄС це складніше — але не неможливо, особливо якщо у вас є EU-клієнти, партнери або ви обробляєте дані EU-громадян.
Репутаційні ризики для компаній, що працюють з EU-партнерами
Фінансові штрафи — це не єдиний ризик. Для українського B2B, що виходить або планує вийти на ринок ЄС, репутаційний ризик може бути більш критичним.
Контрактні вимоги: великі EU-корпорації вже зараз включають AI compliance clauses у договори з підрядниками. Якщо ваш потенційний EU-партнер запитає «покажіть ваш AI compliance статус», а ви не зможете відповісти — угода може не відбутись.
Тендери та держзакупівлі: для виходу на EU-держзамовлення AI compliance може стати обов’язковою умовою кваліфікації вже з 2027 року.
Інвестиційний due diligence: якщо ви плануєте залучати EU-інвестиції або проходити EU-акселератор, стан compliance буде перевірено. Відсутність навіть базової документації — червоний прапор для інвестора.
Захист даних клієнтів: порушення AI Act часто перетинається з GDPR. Якщо ваша AI-система обробляє персональні дані EU-громадян у спосіб, що порушує обидва регуляменти — санкції можуть накластись. Детальніше про взаємодію AI Act і GDPR — у нашій статті «Захист даних і AI».
Як AI-аудит допомагає підготуватися до EU AI Act
Що входить до AI-аудиту від Directoria
AI-аудит — це перший практичний крок до EU AI Act compliance. Він не замінює юридичний висновок, але дає операційну основу: що у вас є, де ризики, що робити.
У рамках AI-аудиту від Directoria:
Інвентаризація AI-систем. Ми проводимо структуроване інтерв’ю з керівниками відділів і складаємо повний реєстр AI-інструментів, включно з тими, про які «всі знають, але ніхто не фіксував».
Класифікація за рівнями ризику. Для кожного інструменту визначаємо категорію за EU AI Act: заборонений, high-risk, limited risk, minimal risk. Пояснюємо, чому саме так.
Аналіз постачальників. Перевіряємо, чи мають ваші AI-постачальники необхідну документацію відповідності.
Першочергові рекомендації. Перелік із 5–10 конкретних дій: що зробити в першу чергу, що можна відкласти, де потрібна юридична консультація.
Результат: реєстр систем + класифікація ризиків + рекомендації
На виході з AI-аудиту ви отримуєте: – Реєстр AI-систем у форматі таблиці (готовий для подальшого ведення) – Карту ризиків з категорією по кожному інструменту – Звіт рекомендацій з пріоритетами і термінами – Відповідь на питання «чи підпадаємо ми під EU AI Act» з обґрунтуванням
Більшість компаній 20–200 осіб проходять AI-аудит за 5 робочих днів без зупинки поточних процесів.
Перший крок до EU AI Act compliance — замовте безкоштовний AI-аудит від Directoria. Отримайте реєстр AI-систем і карту ризиків за 5 днів. Детальніше про послугу AI-аудиту або залиште заявку прямо зараз.
Якщо ви ще не вирішили, чи потрібен вам AI взагалі, — почніть з ширшого огляду: AI-тренди для бізнесу 2026.
FAQ — часті питання
Чи обов’язковий EU AI Act для компаній, що не зареєстровані в ЄС?
Так, якщо ви впливаєте на людей в ЄС. EU AI Act діє за екстериторіальним принципом: реєстрація компанії в Україні не звільняє від вимог, якщо ваша AI-система використовується або впливає на осіб в країнах ЄС. Критерій — місце знаходження людини, на яку діє AI, а не де зареєстрована компанія.
Якщо у вас немає жодного клієнта, партнера або користувача з ЄС і ви не плануєте такий вихід — закон вас не стосується. Але якщо хоча б одна з таких взаємодій є — ви в периметрі.
Що вважається «AI-системою» за законом?
EU AI Act дає доволі широке визначення (Article 3): AI-система — це «машинне програмне забезпечення, що для набору цілей, визначених людиною, генерує результати (прогнози, рекомендації, рішення), які впливають на реальні або віртуальні середовища».
На практиці під це визначення підпадають: чатботи, системи скоринга, recommendation engines, інструменти автоматизованого прийняття рішень, GPT-based продукти. Не підпадають: прості IF-THEN автоматизації без machine learning, пошукові системи без AI-ранжування, традиційний software.
Якщо інструмент навчається на даних і генерує рекомендації — скоріш за все, він є AI-системою за визначенням закону.
Чи стосується EU AI Act ChatGPT і Copilot, якщо я їх просто використовую?
Так, але по-різному. ChatGPT і Copilot — це GPAI-моделі, і вимоги до їхніх провайдерів (OpenAI, Microsoft) набудуть чинності у серпні 2026. Ви як користувач цих інструментів є deployer.
Ваші обов’язки як deployer залежать від того, як ви використовуєте ці інструменти. Якщо ви використовуєте ChatGPT для написання маркетингових текстів — minimal risk, ніяких особливих вимог. Якщо ви використовуєте Copilot для автоматичного оцінювання резюме кандидатів — це high-risk, і до грудня 2027 потрібно виконати відповідні вимоги.
Ключове питання — не «що це за інструмент», а «як ви його використовуєте і які рішення на його основі приймаються».
Що відбудеться з дедлайном серпень 2026 після Digital Omnibus?
Digital Omnibus (7 травня 2026) переніс частину дедлайнів, але серпень 2026 залишився для GPAI-моделей — вимоги до OpenAI, Anthropic, Google та інших фундаментальних провайдерів набудуть чинності за планом.
Для більшості B2B-компаній серпень 2026 означає: постачальники AI-інструментів зобов’язані надати вам детальну документацію щодо своїх моделей. Це добра новина — ви отримаєте більше інформації для власної класифікації ризиків.
High-Risk Annex III перенесено на грудень 2027, Annex I — на серпень 2028.
З чого почати, якщо AI-компетенції в компанії немає?
З інвентаризації — це не вимагає AI-компетенцій, лише системності. Складіть список всіх цифрових інструментів компанії, позначте ті, де є «розумні» функції (авто-відповіді, скоринг, рекомендації, генерація тексту). Це займе 1–2 тижні.
Якщо хочете зробити це швидко і правильно — замовте AI-аудит від Directoria. Ми проведемо інтерв’ю з вашою командою, складемо реєстр і класифікуємо ризики. Отриману документацію зможе прочитати і використати будь-який ваш юрист або EU-партнер.
Детальніше — на сторінці послуги AI-аудиту.
Висновок — практичний наступний крок
EU AI Act — це не страшна юридична абстракція і не черговий EU-регуляторний надмір, який «до нас не дійде». Це операційна реальність для будь-якого українського бізнесу, що взаємодіє з EU-ринком.
Digital Omnibus від 7 травня 2026 дав додатковий час — але не відмінив закон. AI-грамотність вже обов’язкова. GPAI-вимоги набудуть чинності у серпні 2026. High-risk дедлайн перенесено на грудень 2027, і ці 19 місяців потрібно використати, а не ігнорувати.
Конкретний наступний крок для вашої компанії — провести інвентаризацію AI-систем і зрозуміти, де ви знаходитесь. Якщо хочете зробити це структуровано і швидко — замовте безкоштовний AI-аудит від Directoria. За 5 робочих днів ви отримаєте реєстр систем, карту ризиків і перелік першочергових дій. Це і є перший крок до EU AI Act compliance.
Матеріал підготовлено на основі офіційного тексту EU AI Act (artificialintelligenceact.eu) та рішення Ради ЄС від 7 травня 2026 (Digital Omnibus). Це операційний огляд, а не юридична консультація. Для оцінки конкретної ситуації вашої компанії рекомендуємо провести AI-аудит.


